


Vigor3912 là router VPN cân bằng tải doanh nghiệp cao cấp của DrayTek, được thiết kế để đáp ứng nhu cầu mạng băng thông lớn và bảo mật khắt khe. Với CPU Quad-Core 2GHz, 8 cổng WAN/LAN switchable (bao gồm 2x 10G SFP+ và 2x 2.5G RJ-45), và khả năng xử lý NAT song hướng lên đến 15.6Gbps, Vigor3912 là giải pháp lý tưởng cho doanh nghiệp vừa và nhỏ, kho xưởng, hoặc hệ thống camera quan sát có lưu lượng dữ liệu cao.
Điểm nổi bật của sản phẩm là khả năng cân bằng tải đa WAN (lên đến 8 đường truyền), hỗ trợ 500 tunnel VPN với throughput IPsec 5.7Gbps, và tích hợp tường lửa Suricata cho bảo mật mạng cấp doanh nghiệp. Phiên bản Vigor3912S còn bổ sung ổ SSD 256GB để chạy ứng dụng Docker, mở rộng khả năng quản lý mạng tập trung.
Vigor3912 là gì và phù hợp với đối tượng nào
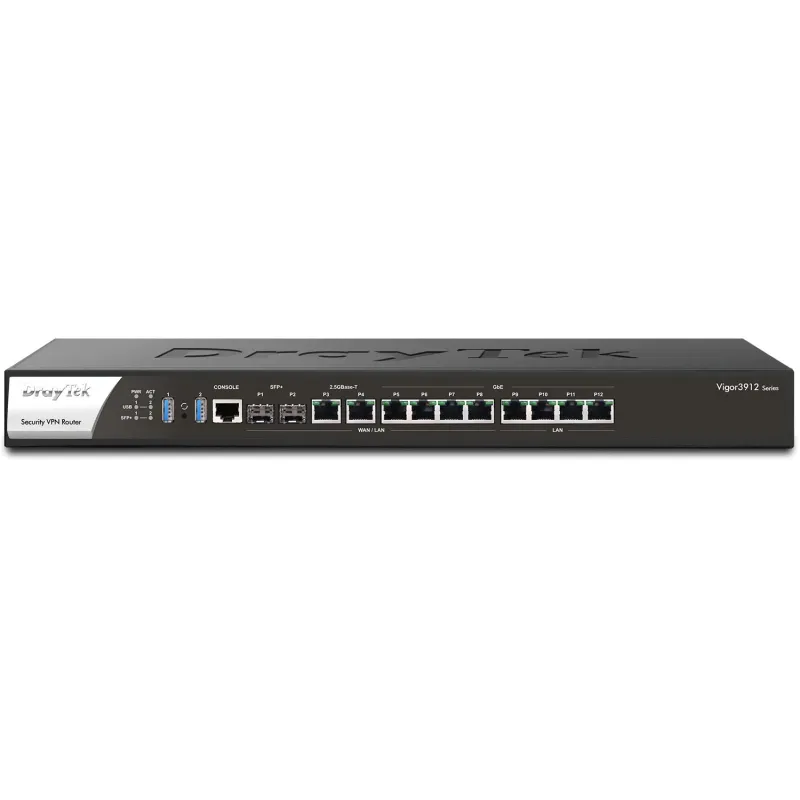
Định nghĩa và vai trò của Vigor3912 trong mạng doanh nghiệp
Vigor3912 là router VPN cân bằng tải đa WAN thế hệ mới, thuộc dòng sản phẩm enterprise của DrayTek, chuyên dụng cho mạng doanh nghiệp có yêu cầu cao về băng thông, độ ổn định và bảo mật. Khác với các router thông thường chỉ hỗ trợ 1-2 đường WAN, Vigor3912 cho phép kết hợp đến 8 đường truyền Internet (bao gồm cả cáp quang 10G và Ethernet 2.5G), giúp tối ưu hóa băng thông và đảm bảo kết nối liên tục ngay cả khi một hoặc nhiều đường truyền gặp sự cố.
Vai trò chính của Vigor3912 trong mạng doanh nghiệp bao gồm:
- Cân bằng tải đa WAN: Phân phối lưu lượng truy cập giữa các đường truyền để tối ưu hiệu suất và tránh tình trạng nghẽn cổ chai.
- VPN tập trung: Hỗ trợ đến 500 tunnel VPN (IPsec, SSL, L2TP) với throughput 5.7Gbps, cho phép kết nối an toàn giữa các chi nhánh, nhân viên làm việc từ xa, hoặc hệ thống camera quan sát.
- Bảo mật mạng: Tích hợp tường lửa cấp doanh nghiệp, hệ thống phát hiện xâm nhập (IDS) Suricata, và xác thực hai yếu tố (2FA) cho VPN.
- Quản lý mạng phân đoạn: Hỗ trợ đến 100 VLAN/LAN subnet, giúp cách ly lưu lượng giữa các phòng ban, khách hàng, hoặc hệ thống camera.
- Định tuyến nâng cao: Hỗ trợ các giao thức định tuyến động như BGP và OSPF, phù hợp cho các mạng ISP hoặc doanh nghiệp có hạ tầng phức tạp.
Với khả năng xử lý NAT song hướng lên đến 15.6Gbps, Vigor3912 có thể đáp ứng nhu cầu của mạng có hàng trăm thiết bị kết nối đồng thời, bao gồm camera IP, máy chủ, và các ứng dụng đòi hỏi băng thông cao như hội nghị truyền hình hoặc truyền dữ liệu thời gian thực.
Doanh nghiệp nào nên đầu tư Vigor3912
Vigor3912 là lựa chọn tối ưu cho các doanh nghiệp có nhu cầu mạng phức tạp và yêu cầu cao về hiệu suất. Cụ thể, sản phẩm phù hợp với:
1. Doanh nghiệp vừa và nhỏ (SME) có nhiều chi nhánh: Với khả năng hỗ trợ 500 tunnel VPN, Vigor3912 cho phép kết nối an toàn giữa các văn phòng, kho xưởng, hoặc cửa hàng, đồng thời đảm bảo băng thông đủ cho các ứng dụng như ERP, CRM, hoặc truyền dữ liệu camera quan sát giữa các địa điểm.
2. Hệ thống camera quan sát quy mô lớn: Đối với các dự án camera có hàng trăm thiết bị (ví dụ: khu công nghiệp, trung tâm thương mại, hoặc thành phố thông minh), Vigor3912 cung cấp băng thông ổn định và khả năng quản lý VLAN để cách ly lưu lượng camera khỏi mạng nội bộ, giảm thiểu rủi ro bảo mật. Throughput NAT 15.6Gbps đảm bảo không bị nghẽn khi nhiều camera truyền dữ liệu đồng thời.
3. Doanh nghiệp có nhu cầu cân bằng tải đa WAN: Các doanh nghiệp sử dụng nhiều đường truyền Internet (ví dụ: kết hợp cáp quang, 4G/5G, hoặc leased line) sẽ hưởng lợi từ khả năng cân bằng tải và failover tự động của Vigor3912. Sản phẩm cho phép nhóm các đường WAN để tăng băng thông tổng hoặc sử dụng một đường làm dự phòng, đảm bảo kết nối liên tục.
4. Môi trường có yêu cầu bảo mật cao: Ngân hàng, bệnh viện, hoặc doanh nghiệp xử lý dữ liệu nhạy cảm có thể tận dụng các tính năng bảo mật của Vigor3912, bao gồm tường lửa cấp doanh nghiệp, IDS Suricata, và xác thực 2FA cho VPN. Phiên bản Vigor3912S còn hỗ trợ chạy Docker để triển khai các ứng dụng bảo mật bổ sung như VigorConnect hoặc Ubuntu.
5. Nhà cung cấp dịch vụ Internet (ISP) hoặc doanh nghiệp cho thuê hạ tầng mạng: Với hỗ trợ 200 tài khoản PPPoE và 100 VLAN subnet, Vigor3912 cho phép chia sẻ hạ tầng mạng cho nhiều khách hàng hoặc phòng ban mà vẫn đảm bảo cách ly lưu lượng. Giao thức định tuyến BGP và OSPF giúp tích hợp dễ dàng vào mạng ISP.
Ngược lại, Vigor3912 có thể không phù hợp với hộ gia đình hoặc văn phòng nhỏ dưới 20 thiết bị, nơi các router cơ bản như DrayTek Vigor2927 hoặc Vigor2865 đã đủ đáp ứng nhu cầu.
Vigor3912 có những tính năng nổi bật nào
Hiệu năng cao với CPU Quad-Core và băng thông 10G
Vigor3912 được trang bị CPU Quad-Core 2GHz và 8GB RAM, cung cấp hiệu năng vượt trội so với các router doanh nghiệp thông thường. Cấu hình này cho phép xử lý NAT song hướng lên đến 15.6Gbps và throughput IPsec VPN 5.7Gbps, đáp ứng nhu cầu của mạng có hàng trăm thiết bị kết nối đồng thời. Để so sánh, router Vigor3910 (phiên bản thấp hơn) chỉ đạt 9.2Gbps NAT và 3.5Gbps VPN, trong khi Vigor3912 gần như gấp đôi hiệu suất.
Điểm nhấn về hiệu năng của Vigor3912 bao gồm:
- Băng thông 10G SFP+: Hai cổng SFP+ hỗ trợ kết nối cáp quang 10G, lý tưởng cho doanh nghiệp sử dụng leased line hoặc kết nối giữa các tòa nhà. Throughput NAT 15.6Gbps đảm bảo không bị nghẽn cổ chai ngay cả khi truyền dữ liệu lớn như sao lưu hệ thống hoặc streaming video 4K từ camera.
- Cổng 2.5G RJ-45: Hai cổng 2.5G Ethernet cho phép kết nối với switch hoặc thiết bị hỗ trợ Multi-Gig, tối ưu hóa băng thông cho các ứng dụng đòi hỏi tốc độ cao mà không cần nâng cấp toàn bộ hạ tầng mạng.
- 8 cổng WAN/LAN switchable: Port 1-8 có thể cấu hình linh hoạt thành WAN hoặc LAN, giúp tối ưu hóa số lượng đường truyền Internet hoặc mở rộng mạng nội bộ. Ví dụ: doanh nghiệp có thể sử dụng 4 cổng làm WAN (kết hợp 2x 10G SFP+ và 2x 2.5G RJ-45) và 4 cổng còn lại làm LAN.
- Hỗ trợ 1 triệu session NAT: Đủ để phục vụ mạng có 500+ thiết bị kết nối đồng thời, bao gồm camera IP, máy tính, và thiết bị IoT.
- Tối ưu hóa cho VPN: CPU Quad-Core giúp xử lý mã hóa/giải mã VPN nhanh chóng, hỗ trợ đến 500 tunnel IPsec với throughput 5.7Gbps. Điều này đặc biệt quan trọng cho doanh nghiệp có nhiều chi nhánh hoặc nhân viên làm việc từ xa.
Với hiệu năng này, Vigor3912 có thể xử lý đồng thời:
- 500+ camera IP truyền dữ liệu 1080p@30fps.
- 100+ cuộc gọi hội nghị truyền hình 4K.
- Truyền tải dữ liệu sao lưu hệ thống với tốc độ lên đến 10Gbps.
Phiên bản Vigor3912S còn bổ sung ổ SSD 256GB, cho phép chạy các ứng dụng Docker như Suricata (IDS), VigorConnect (quản lý tập trung), hoặc Ubuntu, biến router thành một máy chủ mini để tối ưu hóa quản lý mạng.
Tính năng bảo mật và VPN tiên tiến cho doanh nghiệp
Vigor3912 tích hợp hệ thống bảo mật đa lớp, đáp ứng các tiêu chuẩn khắt khe của doanh nghiệp. Các tính năng bảo mật nổi bật bao gồm:
1. Tường lửa cấp doanh nghiệp:
- Stateful Packet Inspection (SPI): Theo dõi trạng thái của các kết nối để chặn các gói tin không hợp lệ.
- Application Layer Gateway (ALG): Hỗ trợ các giao thức như SIP, FTP, và H.323 để đảm bảo ứng dụng hoạt động ổn định qua NAT.
- Chặn theo địa chỉ IP/URL: Ngăn chặn truy cập vào các trang web độc hại hoặc địa chỉ IP nghi ngờ.
- Bảo vệ chống DoS/DDoS: Phát hiện và chặn các cuộc tấn công từ chối dịch vụ.
2. Hệ thống phát hiện xâm nhập (IDS) Suricata:
- Tích hợp sẵn trên phiên bản Vigor3912S, Suricata cung cấp khả năng phát hiện xâm nhập thời gian thực bằng cách phân tích lưu lượng mạng dựa trên các quy tắc bảo mật.
- Hỗ trợ cập nhật quy tắc tự động từ các nguồn như Emerging Threats hoặc Snort.
- Có thể cấu hình để gửi cảnh báo qua email hoặc syslog khi phát hiện hoạt động đáng ngờ.
3. VPN tiên tiến với xác thực 2FA:
- Hỗ trợ đa giao thức VPN: IPsec, SSL, L2TP over IPsec, và PPTP, với throughput IPsec lên đến 5.7Gbps.
- Xác thực hai yếu tố (2FA): Tăng cường bảo mật cho kết nối VPN bằng cách yêu cầu mã OTP (One-Time Password) từ ứng dụng như Google Authenticator hoặc SMS.
- VPN từ LAN (Zero Trust): Cho phép thiết bị trong mạng nội bộ phải xác thực qua VPN trước khi truy cập tài nguyên, giảm thiểu rủi ro từ các thiết bị bị nhiễm mã độc.
- Hỗ trợ 500 tunnel VPN: Đủ để kết nối hàng chục chi nhánh hoặc hàng trăm nhân viên làm việc từ xa.
4. Quản lý mạng phân đoạn với VLAN:
- Hỗ trợ đến 100 VLAN subnet, cho phép cách ly lưu lượng giữa các phòng ban, khách hàng, hoặc hệ thống camera.
- Mỗi VLAN có thể cấu hình riêng NAT hoặc định tuyến, giúp kiểm soát truy cập và bảo mật tốt hơn.
- Hỗ trợ Inter-LAN routing để cho phép các VLAN giao tiếp với nhau khi cần thiết, với tường lửa kiểm soát quyền truy cập.
5. PPPoE Server cho mạng cho thuê:
- Hỗ trợ đến 200 tài khoản PPPoE, cho phép cung cấp dịch vụ Internet cho nhiều khách hàng hoặc phòng ban với băng thông riêng biệt.
- Tích hợp tính năng Bind-IP-to-MAC để ngăn chặn việc sử dụng trái phép tài khoản PPPoE.
6. Quản lý tập trung với VigorACS:
- Cho phép quản lý từ xa hàng trăm thiết bị DrayTek (router, switch, access point) từ một giao diện duy nhất.
- Hỗ trợ cập nhật firmware, cấu hình hàng loạt, và giám sát tình trạng mạng.
- Tích hợp báo cáo và cảnh báo qua email/SMS khi phát hiện sự cố.
Với các tính năng bảo mật này, Vigor3912 không chỉ bảo vệ mạng doanh nghiệp khỏi các mối đe dọa bên ngoài mà còn giúp kiểm soát truy cập nội bộ, đảm bảo tuân thủ các tiêu chuẩn bảo mật như PCI DSS hoặc HIPAA.
Thông số kỹ thuật chi tiết của Vigor3912 và Vigor3912S
Cấu hình phần cứng và khả năng xử lý
Vigor3912 và Vigor3912S được thiết kế với cấu hình phần cứng mạnh mẽ, phù hợp cho mạng doanh nghiệp có yêu cầu cao về hiệu suất và độ tin cậy. Dưới đây là thông số chi tiết:
| Thông số | Vigor3912 | Vigor3912S |
|---|---|---|
| CPU | Quad-Core 2GHz | |
| RAM | 8GB DDR4 | |
| Bộ nhớ trong | Không có | 256GB SSD M.2 (hỗ trợ Docker) |
| Throughput NAT (song hướng) | 15.6Gbps | |
| Throughput IPsec VPN | 5.7Gbps | |
| Số lượng session NAT | 1,000,000 | |
| Số lượng tunnel VPN | 500 (IPsec/SSL/L2TP) | |
| Số lượng VLAN/LAN subnet | 100 | |
| Số lượng tài khoản PPPoE | 200 | |
| Công suất tiêu thụ tối đa | 35W | |
| Kích thước (DxRxC) | 443 x 285 x 45 mm | |
| Trọng lượng | 3.23 kg | |
| Nhiệt độ hoạt động | 0°C đến 45°C | |
Điểm khác biệt chính giữa Vigor3912 và Vigor3912S là phiên bản S tích hợp ổ SSD 256GB, cho phép chạy các ứng dụng Docker như:
▶ Tìm hiểu thêm: Router cân bằng tải 3G/4G/LTE DrayTek Vigor2927Lac
- Suricata (IDS/IPS).
- VigorConnect (quản lý tập trung).
- Ubuntu hoặc các ứng dụng Linux khác.
- Máy chủ web hoặc cơ sở dữ liệu nhỏ.
Cấu hình phần cứng này đảm bảo Vigor3912 có thể xử lý đồng thời:
- 500+ thiết bị kết nối (camera IP, máy tính, điện thoại).
- 10+ đường truyền Internet (kết hợp cáp quang 10G, Ethernet 2.5G, và 1G).
- Hàng trăm kết nối VPN cho chi nhánh hoặc nhân viên từ xa.
Với công suất tiêu thụ chỉ 35W, Vigor3912 là giải pháp tiết kiệm năng lượng cho doanh nghiệp, đặc biệt khi so với các router doanh nghiệp khác có cùng hiệu năng.
Cổng kết nối và tính năng mạng nâng cao
Vigor3912 được trang bị hệ thống cổng kết nối linh hoạt, hỗ trợ đa dạng nhu cầu mạng doanh nghiệp:
| Loại cổng | Số lượng | Tốc độ | Chức năng |
|---|---|---|---|
| 10G SFP+ | 2 | 10Gbps | Kết nối cáp quang 10G (WAN hoặc LAN) |
| 2.5G RJ-45 | 2 | 2.5Gbps/1Gbps/100Mbps | Kết nối Ethernet Multi-Gig (WAN hoặc LAN) |
| 1G RJ-45 (WAN/LAN switchable) | 4 | 1Gbps/100Mbps/10Mbps | Kết nối WAN hoặc LAN (tùy cấu hình) |
| 1G RJ-45 (LAN cố định) | 4 | 1Gbps/100Mbps/10Mbps | Kết nối LAN nội bộ |
| USB 3.0 | 12 | – | Kết nối ổ cứng, 3G/4G dongle, hoặc thiết bị lưu trữ |
| Console (RJ-45) | 1 | – | Quản lý thiết bị qua cổng console |
Các tính năng mạng nâng cao của Vigor3912 bao gồm:
1. Cân bằng tải và failover đa WAN:
- Hỗ trợ đến 8 đường WAN, có thể nhóm lại để tăng băng thông tổng hoặc sử dụng một đường làm dự phòng.
- Cân bằng tải theo tỷ lệ băng thông, số lượng kết nối, hoặc theo chính sách tùy chỉnh.
- Failover tự động khi một đường WAN gặp sự cố, đảm bảo kết nối liên tục.
- Hỗ trợ giám sát đường truyền bằng ping, DNS, hoặc HTTP để phát hiện sự cố nhanh chóng.
2. Định tuyến nâng cao:
- BGP (Border Gateway Protocol): Giao thức định tuyến ngoài (EGP) cho phép kết nối với các mạng ISP hoặc doanh nghiệp lớn.
- OSPF (Open Shortest Path First): Giao thức định tuyến trong (IGP) cho mạng doanh nghiệp có nhiều subnet.
- RIP (Routing Information Protocol): Hỗ trợ định tuyến động cơ bản.
- Policy-Based Routing (PBR): Định tuyến lưu lượng dựa trên chính sách (ví dụ: ưu tiên lưu lượng VoIP qua đường WAN cụ thể).
3. Quản lý băng thông (QoS):
- Hỗ trợ 8 hàng đợi QoS để ưu tiên lưu lượng quan trọng (ví dụ: VoIP, hội nghị truyền hình).
- Giới hạn băng thông theo ứng dụng, IP, hoặc VLAN.
- Đảm bảo chất lượng dịch vụ cho các ứng dụng thời gian thực.
4. Tính năng mạng lớp 2:
- VLAN 802.1Q: Hỗ trợ đến 100 VLAN để cách ly lưu lượng mạng.
- Inter-LAN Routing: Cho phép các VLAN giao tiếp với nhau khi cần thiết, với tường lửa kiểm soát quyền truy cập.
- PPPoE Server: Hỗ trợ 200 tài khoản PPPoE cho mạng cho thuê hoặc chia sẻ Internet.
- Bind-IP-to-MAC: Ngăn chặn việc sử dụng trái phép địa chỉ IP.
5. Quản lý và giám sát:
- VigorACS: Quản lý tập trung hàng trăm thiết bị DrayTek từ xa.
- SNMP v1/v2c/v3: Tích hợp với hệ thống giám sát mạng như Zabbix hoặc PRTG.
- Syslog: Ghi lại nhật ký hệ thống để phân tích sự cố.
- Cảnh báo qua email/SMS: Thông báo khi phát hiện sự cố (ví dụ: đường WAN bị đứt, tấn công mạng).
Với hệ thống cổng kết nối và tính năng mạng này, Vigor3912 có thể đáp ứng hầu hết các nhu cầu mạng doanh nghiệp, từ kết nối đa chi nhánh đến quản lý băng thông cho hệ thống camera quan sát.
So sánh Vigor3912 với các router doanh nghiệp khác
Vigor3912 vs Vigor3910: Sự khác biệt về hiệu năng
Vigor3912 và Vigor3910 đều là router doanh nghiệp cao cấp của DrayTek, nhưng có sự khác biệt đáng kể về hiệu năng và tính năng. Dưới đây là so sánh chi tiết:
| Thông số | Vigor3912 | Vigor3910 |
|---|---|---|
| CPU | Quad-Core 2GHz | Quad-Core 1.2GHz |
| RAM | 8GB | 2GB |
| Throughput NAT (song hướng) | 15.6Gbps | 9.2Gbps |
| Throughput IPsec VPN | 5.7Gbps | 3.5Gbps |
| Số lượng tunnel VPN | 500 | 200 |
| Số lượng VLAN/LAN subnet | 100 | 50 |
| Số lượng tài khoản PPPoE | 200 | 100 |
| Cổng 10G SFP+ | 2 | Không có |
| Cổng 2.5G RJ-45 | 2 | Không có |
| Ổ SSD (Docker) | Có (Vigor3912S) | Không có |
| Công suất tiêu thụ | 35W | 25W |
Những điểm khác biệt chính:
1. Hiệu năng xử lý:
- Vigor3912 có CPU 2GHz và RAM 8GB, gấp đôi hiệu năng so với Vigor3910 (1.2GHz, 2GB RAM). Điều này giúp Vigor3912 xử lý NAT song hướng 15.6Gbps (so với 9.2Gbps của Vigor3910) và VPN 5.7Gbps (so với 3.5Gbps).
- Phù hợp cho mạng có 200-500 thiết bị kết nối đồng thời, trong khi Vigor3910 chỉ đáp ứng tốt cho mạng dưới 200 thiết bị.
2. Cổng kết nối:
- Vigor3912 có 2 cổng 10G SFP+ và 2 cổng 2.5G RJ-45, cho phép kết nối cáp quang 10G hoặc Multi-Gig Ethernet. Vigor3910 chỉ hỗ trợ cổng 1G, không đủ cho doanh nghiệp có nhu cầu băng thông cao.
- 8 cổng WAN/LAN switchable của Vigor3912 linh hoạt hơn so với 4 cổng của Vigor3910.
3. Khả năng mở rộng:
- Vigor3912S hỗ trợ ổ SSD 256GB để chạy Docker, biến router thành một máy chủ mini cho các ứng dụng như Suricata hoặc VigorConnect. Vigor3910 không có tính năng này.
- Vigor3912 hỗ trợ 500 tunnel VPN (so với 200 của Vigor3910), phù hợp cho doanh nghiệp có nhiều chi nhánh.
4. Bảo mật và quản lý:
- Vigor3912 hỗ trợ 100 VLAN (so với 50 của Vigor3910), giúp cách ly lưu lượng mạng tốt hơn.
- Tích hợp sẵn Suricata trên phiên bản S, cung cấp khả năng phát hiện xâm nhập thời gian thực.
Kết luận: Vigor3912 là lựa chọn tốt hơn cho doanh nghiệp có nhu cầu băng thông lớn, nhiều chi nhánh, hoặc hệ thống camera quan sát quy mô lớn. Vigor3910 phù hợp hơn cho doanh nghiệp nhỏ với ngân sách hạn chế.
Lựa chọn nào tốt hơn: Vigor3912 hay router 10G khác
Khi so sánh Vigor3912 với các router 10G khác trên thị trường (ví dụ: Ubiquiti UniFi Dream Machine Pro, MikroTik CCR2004, hoặc FortiGate 100F), cần xem xét các yếu tố sau:
1. Hiệu năng và băng thông:
- Vigor3912 cung cấp throughput NAT 15.6Gbps và VPN 5.7Gbps, tương đương với FortiGate 100F (18Gbps NAT, 7Gbps VPN) và cao hơn MikroTik CCR2004 (12Gbps NAT).
- Ubiquiti UDM Pro có throughput NAT 3.5Gbps và VPN 850Mbps, thấp hơn đáng kể so với Vigor3912.
- Vigor3912 hỗ trợ 500 tunnel VPN, nhiều hơn FortiGate 100F (200 tunnel) và MikroTik CCR2004 (200 tunnel).
2. Cổng kết nối:
- Vigor3912 có 2 cổng 10G SFP+ và 2 cổng 2.5G RJ-45, tương tự FortiGate 100F (2x 10G SFP+, 8x 1G). MikroTik CCR2004 có 1x 10G SFP+ và 4x 2.5G RJ-45.
- Ubiquiti UDM Pro chỉ có 1 cổng 10G SFP+ và 8 cổng 1G, hạn chế hơn cho mạng doanh nghiệp.
- Vigor3912 có 8 cổng WAN/LAN switchable, linh hoạt hơn so với hầu hết các router khác.
3. Tính năng bảo mật:
- Vigor3912 tích hợp tường lửa cấp doanh nghiệp, IDS Suricata (trên phiên bản S), và xác thực 2FA cho VPN, tương đương với FortiGate 100F.
- MikroTik CCR2004 có tường lửa mạnh nhưng thiếu các tính năng bảo mật nâng cao như Suricata hoặc 2FA.
- Ubiquiti UDM Pro tích hợp bảo mật cơ bản nhưng không hỗ trợ VPN quy mô lớn như Vigor3912.
4. Quản lý và tích hợp:
- Vigor3912 hỗ trợ VigorACS để quản lý tập trung hàng trăm thiết bị DrayTek, tương tự FortiGate với FortiManager.
- MikroTik sử dụng RouterOS, mạnh về tính năng nhưng phức tạp cho người dùng không chuyên.
- Ubiquiti UDM Pro tích hợp với hệ sinh thái UniFi, dễ sử dụng nhưng hạn chế về tính năng doanh nghiệp.
5. Giá thành và chi phí sở hữu:
- Vigor3912 có giá thành cạnh tranh so với FortiGate 100F hoặc MikroTik CCR2004, đặc biệt khi tính đến các tính năng đi kèm như VPN 500 tunnel và VigorACS.
- Ubiquiti UDM Pro có giá thấp hơn nhưng hiệu năng và tính năng hạn chế hơn.
- Vigor3912S với ổ SSD 256GB giúp tiết kiệm chi phí triển khai các ứng dụng bổ sung như Suricata hoặc VigorConnect.
Khi nào nên chọn Vigor3912:
- Doanh nghiệp cần router 10G với hiệu năng cao và khả năng cân bằng tải đa WAN.
- Hệ thống camera quan sát hoặc mạng có nhiều chi nhánh yêu cầu VPN quy mô lớn.
- Môi trường cần bảo mật nâng cao với IDS, 2FA, và quản lý VLAN phức tạp.
- Ngân sách hạn chế nhưng vẫn muốn router doanh nghiệp đầy đủ tính năng.
Khi nào nên chọn router khác:
- Cần tích hợp sâu với hệ sinh thái UniFi (chọn Ubiquiti UDM Pro).
- Doanh nghiệp lớn cần giải pháp bảo mật toàn diện với FortiGate (chọn FortiGate 100F hoặc cao hơn).
- Ngân sách eo hẹp và không cần hiệu năng cao (chọn MikroTik CCR2004).
Tóm lại, Vigor3912 là lựa chọn cân bằng giữa hiệu năng, tính năng, và giá thành, phù hợp cho hầu hết doanh nghiệp vừa và nhỏ có nhu cầu mạng phức tạp.
Hướng dẫn cài đặt và quản lý Vigor3912 hiệu quả
Cách cấu hình cơ bản cho mạng doanh nghiệp
Để triển khai Vigor3912 trong mạng doanh nghiệp, cần thực hiện các bước cấu hình cơ bản sau. Lưu ý: Các bước này giả định bạn đã kết nối Vigor3912 với modem Internet và switch mạng.
Bước 1: Kết nối và truy cập giao diện quản lý
- Kết nối máy tính với cổng LAN của Vigor3912 (cổng P9-P12) bằng cáp Ethernet.
- Mở trình duyệt web và truy cập địa chỉ mặc định:
http://192.168.1.1. - Đăng nhập với tài khoản mặc định: Tên người dùng
admin, mật khẩuadmin. - Thay đổi mật khẩu mặc định ngay sau khi đăng nhập lần đầu để đảm bảo bảo mật.
Bước 2: Cấu hình WAN (Internet)
- Vào mục WAN > General Setup.
- Chọn cổng WAN cần cấu hình (ví dụ: P1 cho đường truyền chính).
- Chọn loại kết nối:
- DHCP: Nếu nhà cung cấp Internet (ISP) cấp IP động.
- Static IP: Nếu ISP cung cấp IP tĩnh (nhập địa chỉ IP, subnet mask, gateway, và DNS).
- PPPoE: Nếu ISP yêu cầu xác thực PPPoE (nhập tên người dùng và mật khẩu).
- Lặp lại bước này cho các cổng WAN khác nếu sử dụng nhiều đường truyền.
- Vào WAN > Load Balance/Route Policy để cấu hình cân bằng tải:
- Chọn Enable Load Balance.
- Thêm các đường WAN vào nhóm cân bằng tải.
- Chọn phương pháp cân bằng tải: theo băng thông, số lượng kết nối, hoặc theo tỷ lệ.
Bước 3: Cấu hình LAN và VLAN
➤ Liên quan: Router VPN DrayTek Vigor2962
- Vào LAN > General Setup để cấu hình mạng nội bộ:
- Đặt địa chỉ IP LAN (ví dụ:
192.168.10.1). - Cấu hình DHCP server để cấp IP tự động cho các thiết bị trong mạng.
- Để tạo VLAN, vào LAN > VLAN:
- Nhấp Add để tạo VLAN mới.
- Đặt VLAN ID (ví dụ: 10) và tên (ví dụ: “Camera”).
- Chọn cổng LAN hoặc WAN switchable để gán vào VLAN.
- Cấu hình DHCP riêng cho VLAN nếu cần.
- Để cho phép các VLAN giao tiếp với nhau, vào LAN > Inter-LAN Routing và thêm quy tắc định tuyến.
Bước 4: Cấu hình VPN cho chi nhánh hoặc nhân viên từ xa
- Vào VPN and Remote Access > LAN to LAN để cấu hình VPN site-to-site:
- Nhấp Add để tạo profile mới.
- Chọn giao thức VPN (ví dụ: IPsec).
- Nhập địa chỉ IP WAN của chi nhánh và thông tin xác thực (pre-shared key hoặc chứng chỉ).
- Cấu hình mạng nội bộ của chi nhánh (ví dụ:
192.168.20.0/24). - Vào VPN and Remote Access > Remote Dial-in User để cấu hình VPN cho nhân viên từ xa:
- Nhấp Add để tạo tài khoản mới.
- Chọn giao thức VPN (ví dụ: SSL hoặc L2TP over IPsec).
- Nhập tên người dùng, mật khẩu, và cấu hình xác thực 2FA nếu cần.
- Gán quyền truy cập vào các VLAN hoặc mạng nội bộ.
Bước 5: Cấu hình bảo mật và tường lửa
- Vào Firewall > General Setup để bật tường lửa và SPI.
- Vào Firewall > Filter Setup để tạo quy tắc chặn hoặc cho phép lưu lượng:
- Ví dụ: Chặn truy cập từ Internet vào cổng quản lý (
TCP 80, 443). - Cho phép lưu lượng VoIP qua cổng
UDP 5060. - Vào Firewall > DoS Defense để bật bảo vệ chống DoS/DDoS.
- Để cấu hình IDS Suricata (trên Vigor3912S), vào Security > Intrusion Prevention và bật Suricata.
Bước 6: Cấu hình QoS để ưu tiên lưu lượng quan trọng
- Vào Bandwidth Management > Quality of Service.
- Bật QoS và chọn phương pháp (ví dụ: Class-Based).
- Tạo các lớp QoS (ví dụ: VoIP, Video, Data) và gán băng thông ưu tiên.
- Gán các ứng dụng hoặc IP vào từng lớp QoS.
Bước 7: Lưu và áp dụng cấu hình
- Sau khi hoàn tất cấu hình, nhấp OK hoặc Apply để lưu thay đổi.
- Khởi động lại Vigor3912 nếu cần thiết.
Với các bước trên, Vigor3912 đã sẵn sàng hoạt động trong mạng doanh nghiệp. Để tối ưu hóa hiệu suất, nên kiểm tra thường xuyên các thông số như băng thông sử dụng, số lượng session NAT, và tình trạng VPN.
Quản lý tập trung với VigorACS và công cụ hỗ trợ
Để quản lý hiệu quả Vigor3912 trong mạng doanh nghiệp có nhiều thiết bị, DrayTek cung cấp giải pháp quản lý tập trung VigorACS. Đây là công cụ mạnh mẽ cho phép giám sát, cấu hình, và cập nhật hàng trăm router, switch, và access point từ một giao diện duy nhất.
1. Giới thiệu về VigorACS
- VigorACS là nền tảng quản lý tập trung dựa trên đám mây hoặc triển khai tại chỗ (on-premise).
- Hỗ trợ quản lý thiết bị DrayTek qua giao thức TR-069, cung cấp khả năng giám sát thời gian thực và cấu hình từ xa.
- Phù hợp cho doanh nghiệp có nhiều chi nhánh hoặc nhà cung cấp dịch vụ quản lý mạng (MSP).
2. Cài đặt và kết nối VigorACS với Vigor3912
- Đăng ký tài khoản VigorACS tại website DrayTek.
- Đăng nhập vào giao diện quản lý Vigor3912 và vào System Maintenance > TR-069.
- Bật TR-069 và nhập thông tin máy chủ VigorACS:
- URL máy chủ:
https://your-vigoracs-server.com. - Tên người dùng và mật khẩu TR-069.
- Chọn tần suất kết nối (ví dụ: 5 phút).
- Lưu cấu hình và khởi động lại Vigor3912 nếu cần.
- Đăng nhập vào VigorACS và thêm Vigor3912 vào danh sách thiết bị quản lý.
3. Tính năng quản lý tập trung của VigorACS
- Giám sát thời gian thực:
- Theo dõi tình trạng kết nối WAN, băng thông sử dụng, và số lượng session NAT.
- Giám sát tình trạng VPN và lưu lượng qua từng tunnel.
- Báo cáo về các sự cố như đường WAN bị đứt hoặc tấn công mạng.
- Cấu hình hàng loạt:
- Áp dụng cùng một cấu hình cho nhiều thiết bị cùng lúc (ví dụ: cập nhật chính sách tường lửa cho tất cả chi nhánh).
- Tạo template cấu hình để triển khai nhanh chóng cho thiết bị mới.
- Cập nhật firmware:
- Cập nhật firmware cho hàng trăm thiết bị từ xa mà không cần truy cập từng thiết bị.
- Lên lịch cập nhật để tránh gián đoạn hoạt động.
- Báo cáo và cảnh báo:
- Tạo báo cáo về băng thông sử dụng, tình trạng VPN, và các sự kiện bảo mật.
- Cấu hình cảnh báo qua email hoặc SMS khi phát hiện sự cố (ví dụ: đường WAN bị đứt, tấn công DoS).
- Quản lý AP và switch:
- Quản lý đến 50 access point DrayTek VigorAP và 30 switch VigorSwitch từ VigorACS.
- Cấu hình SSID, VLAN, và chính sách truy cập cho AP.
- Giám sát tình trạng kết nối và hiệu suất của switch.
4. Công cụ hỗ trợ quản lý khác
Ngoài VigorACS, Vigor3912 còn hỗ trợ các công cụ quản lý và giám sát sau:
- SNMP (Simple Network Management Protocol):
- Hỗ trợ SNMP v1, v2c, và v3 để tích hợp với hệ thống giám sát mạng như Zabbix, PRTG, hoặc Nagios.
- Cho phép giám sát các thông số như băng thông, CPU, RAM, và tình trạng cổng.
- Syslog:
- Gửi nhật ký hệ thống đến máy chủ syslog để phân tích và lưu trữ.
- Hỗ trợ lọc nhật ký theo mức độ nghiêm trọng (ví dụ: cảnh báo, lỗi).
- SSH và Telnet:
- Cho phép quản lý từ xa qua giao diện dòng lệnh (CLI) cho người dùng nâng cao.
- Hỗ trợ script tự động hóa các tác vụ quản lý.
- VigorConnect (trên Vigor3912S):
- Ứng dụng quản lý mạng chạy trực tiếp trên ổ SSD của Vigor3912S.
- Cung cấp giao diện quản lý đơn giản cho các thiết bị DrayTek trong mạng nội bộ.
- Hỗ trợ giám sát thời gian thực và cảnh báo sự cố.
5. Tối ưu hóa quản lý với Docker (Vigor3912S)
Phiên bản Vigor3912S hỗ trợ chạy các ứng dụng Docker trên ổ SSD 256GB, mở rộng khả năng quản lý và bảo mật:
- Suricata: Triển khai hệ thống phát hiện xâm nhập (IDS) trực tiếp trên router để giám sát lưu lượng mạng thời gian thực.
- VigorConnect: Chạy ứng dụng quản lý mạng cục bộ mà không cần máy chủ riêng.
- Ubuntu: Triển khai máy chủ web, cơ sở dữ liệu, hoặc các ứng dụng Linux khác để hỗ trợ quản lý mạng.
- Grafana + Prometheus: Tạo bảng điều khiển giám sát mạng với dữ liệu thời gian thực.
Để cài đặt ứng dụng Docker trên Vigor3912S:
- Đăng nhập vào giao diện quản lý và vào Application > Docker.
- Bật Docker và chọn ứng dụng cần cài đặt từ kho ứng dụng DrayTek.
- Cấu hình ứng dụng (ví dụ: cài đặt quy tắc cho Suricata).
- Lưu cấu hình và khởi động ứng dụng.
Với VigorACS và các công cụ hỗ trợ, doanh nghiệp có thể quản lý Vigor3912 một cách hiệu quả, giảm thiểu thời gian và công sức cho việc giám sát và bảo trì mạng.
Vigor3912 là giải pháp router VPN cân bằng tải doanh nghiệp toàn diện, kết hợp hiệu năng cao, bảo mật tiên tiến, và khả năng quản lý linh hoạt. Với CPU Quad-Core 2GHz, băng thông NAT 15.6Gbps, và hỗ trợ đến 8 đường WAN (bao gồm 10G SFP+ và 2.5G Ethernet), sản phẩm đáp ứng nhu cầu của doanh nghiệp vừa và nhỏ, hệ thống camera quan sát quy mô lớn, hoặc mạng có nhiều chi nhánh. Các tính năng bảo mật như tường lửa cấp doanh nghiệp, IDS Suricata, và xác thực 2FA cho VPN giúp bảo vệ mạng khỏi các mối đe dọa ngày càng phức tạp. Phiên bản Vigor3912S còn bổ sung ổ SSD 256GB để chạy ứng dụng Docker, mở rộng khả năng quản lý và giám sát. Với khả năng cân bằng tải đa WAN, định tuyến nâng cao (BGP, OSPF), và quản lý tập trung qua VigorACS, Vigor3912 là lựa chọn tối ưu cho doanh nghiệp muốn xây dựng hạ tầng mạng ổn định, bảo mật và dễ dàng mở rộng.
Mua Vigor3912 chính hãng tại Camera43.com – Giải pháp giám sát an toàn tối ưu
Vigor3912 là dòng camera giám sát cao cấp được phân phối độc quyền tại Camera43.com, mang đến hình ảnh sắc nét và tính năng thông minh vượt trội. Với công nghệ tiên tiến, sản phẩm đảm bảo an ninh tuyệt đối cho gia đình và doanh nghiệp, đồng thời dễ dàng lắp đặt và sử dụng.
Tại Camera43.com, chúng tôi cam kết cung cấp Vigor3912 chính hãng, kèm dịch vụ hỗ trợ chuyên nghiệp và bảo hành dài hạn, giúp bạn yên tâm trải nghiệm công nghệ giám sát hiện đại nhất.
Vigor3912 hỗ trợ bao nhiêu người dùng đồng thời?
Vigor3912 hỗ trợ từ 30 đến 50 người dùng đồng thời, tùy thuộc vào cấu hình và băng thông sử dụng.
Tốc độ tối đa của Vigor3912 là bao nhiêu?
Vigor3912 hỗ trợ tốc độ lên đến 1 Gbps (Gigabit) cho cả cổng WAN và LAN.
Vigor3912 có hỗ trợ VPN không?
Có, Vigor3912 hỗ trợ nhiều giao thức VPN như IPsec, PPTP, L2TP, và OpenVPN với khả năng kết nối lên đến 50 đường hầm VPN đồng thời.
Vigor3912 có tính năng cân bằng tải (Load Balancing) không?
Có, Vigor3912 hỗ trợ cân bằng tải và dự phòng đường truyền (Failover) cho tối đa 2 kết nối WAN.
Vigor3912 có hỗ trợ IPv6 không?
Có, Vigor3912 hỗ trợ đầy đủ IPv6 với các tính năng như Dual Stack, Tunneling (6to4, 6in4), và DHCPv6.

Đánh giá
Chưa có đánh giá nào.